La gouvernance devient concrète lorsqu’une anomalie trouve un responsable et qu’une définition ne change pas selon le fichier consulté. Elle exige un partage clair entre métier, systèmes et contrôle, plutôt qu’un comité supplémentaire sans pouvoir d’arbitrage.
Distinguer les rôles
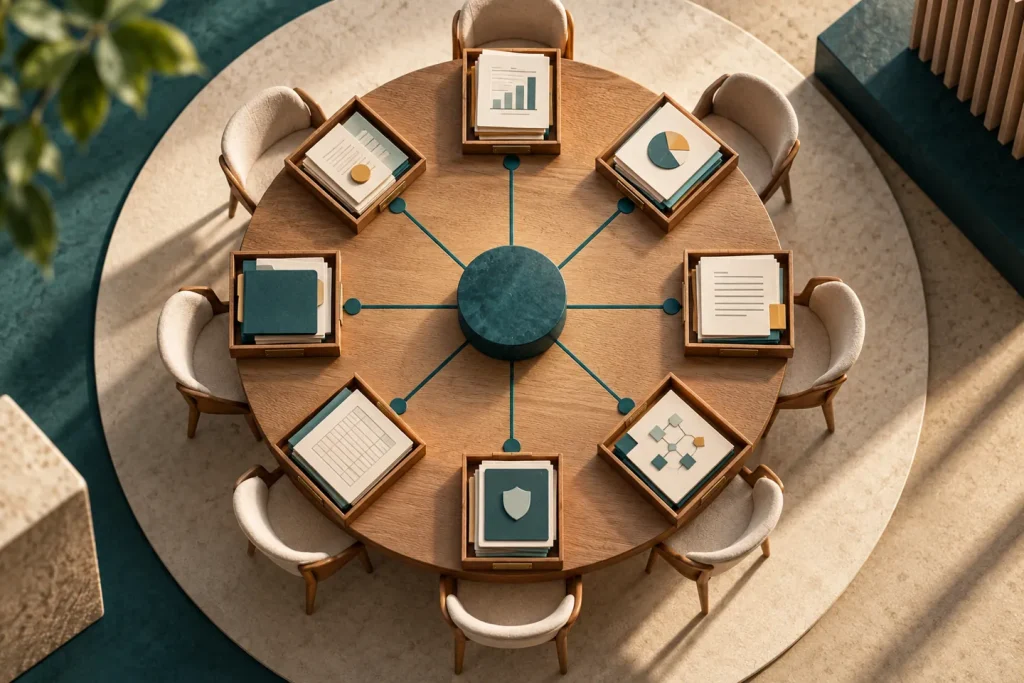
Le propriétaire métier définit la donnée et ses usages. Le responsable opérationnel organise sa qualité quotidienne. L’équipe systèmes sécurise stockage, interfaces et accès. Le contrôle vérifie la conformité des règles. Ces rôles peuvent être cumulés dans une petite équipe, mais les décisions et validations doivent rester explicites.
Gouverner les changements
Une nouvelle entité, un compte ou une hiérarchie affecte souvent plusieurs processus. Définissez la demande, la validation, la date d’effet et les contrôles de diffusion. Préservez les historiques : un changement de mapping doit pouvoir être distingué d’une évolution de performance. Les exceptions doivent être limitées et documentées.
Mettre les responsabilités à l’épreuve
Un incident révèle vite les zones floues. Qui valide une correction après clôture ? Qui explique une différence entre ERP et EPM ? Qui décide qu’une donnée est assez fiable pour l’IA ? Préparez ces réponses avant les urgences et suivez les délais de résolution.
Passer à l’action
Commencez avec dix données critiques et une matrice simple : définition, source, propriétaire, contrôles et procédure de changement. Testez-la sur un incident réel. Une gouvernance légère mais appliquée vaut mieux qu’un référentiel exhaustif que personne ne maintient.